
VIAVI Observer Threat Forensics
NetOps und SecOps
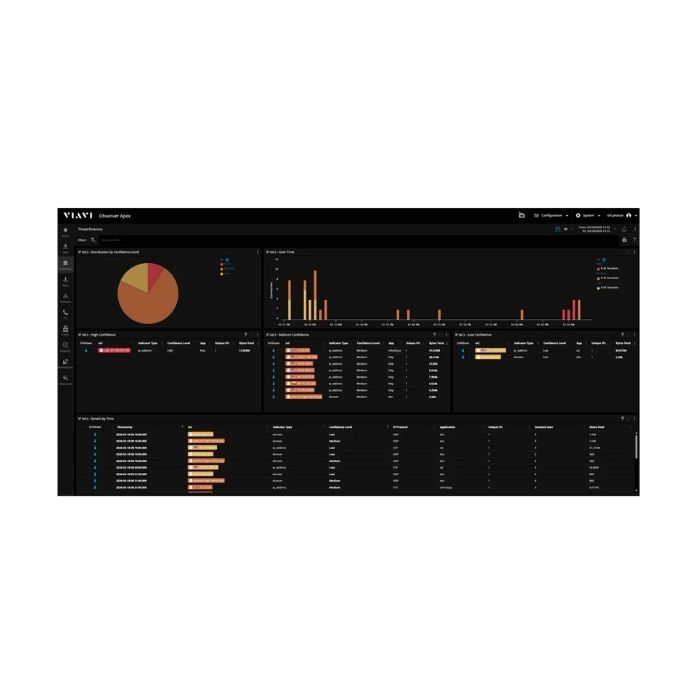
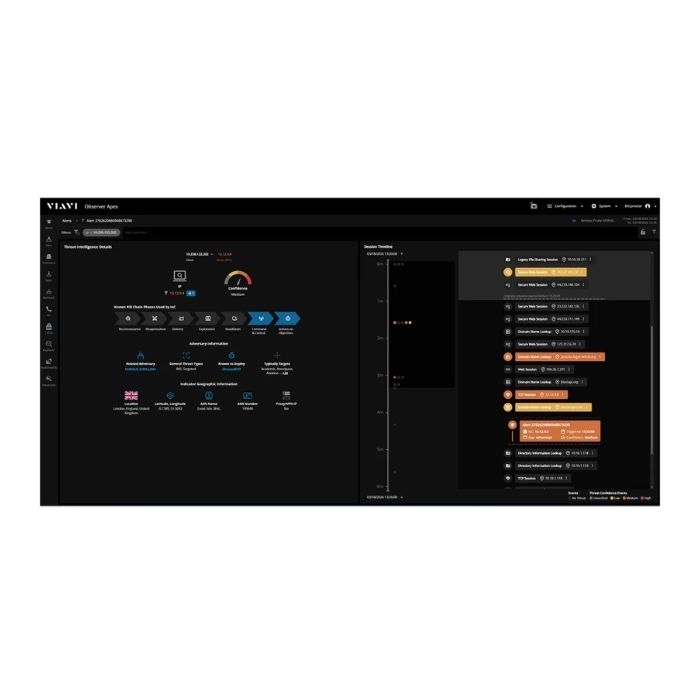
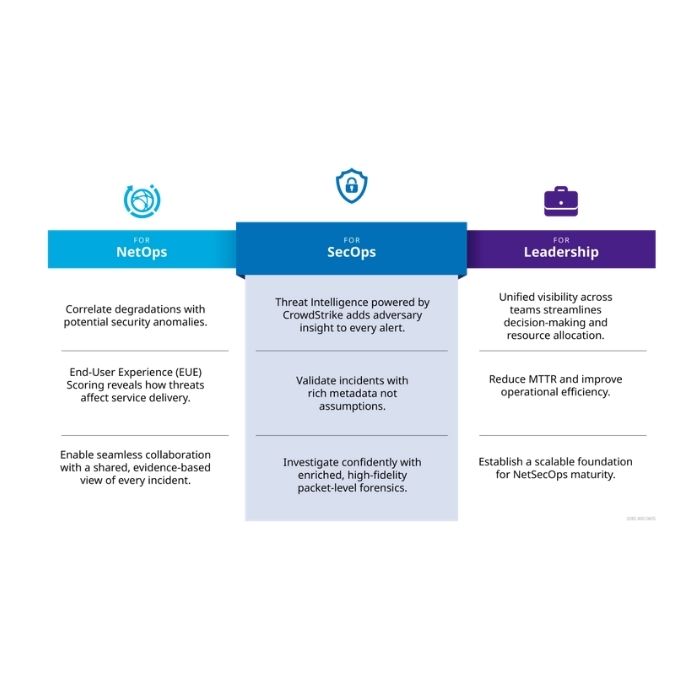
Observer Threat Forensics (unterstützt durch CrowdStrike) kombiniert Echtzeit-Bedrohungserkennung mit tiefgehender Transparenz auf Paketebene, um Ihre Netzwerksicherheit zu stärken. Die Lösung verbindet NetOps und SecOps über eine gemeinsame Informationsgrundlage und ermöglicht so eine schnellere Alarmvalidierung und Vorfallbehebung.
Features:
- Echtzeit-Korrelation von Bedrohungsdaten: Gleicht den Netzwerktraffic kontinuierlich mit dynamischen Bedrohungsdaten ab, um schädliches Verhalten, CVEs und Angreifer-TTPs zu erkennen und priorisiert zu melden.
- Forensische Untersuchung: Verknüpft jeden Alarm direkt mit Beweisen auf Paketebene, um Angriffsabläufe zu rekonstruieren, Ursachen zu ermitteln und Serviceauswirkungen zu verstehen.
- Umfassende Transparenz: Kombiniert Paket- und Flow-Daten, um sämtliche Netzwerkverbindungen zu überwachen und versteckte Bedrohungen sowie auffälliges Verhalten aufzudecken.
- Schnellere Reaktionszeiten (MTTR): Automatisiert die Verknüpfung von Paketen, Flows und Bedrohungsdaten, um manuelle Analysen zu vermeiden und die Vorfallbehebung zu beschleunigen.
- Rückwirkende Analyse (Retrospective Analysis): Wertet historische Netzwerk-Metadaten aus, um auch Zero-Day-Exploits und dauerhafte Bedrohungen nachträglich zu identifizieren.


